"Ma i miei dati, se li metto nel cloud, sono al sicuro?" È la domanda più frequente di chi valuta un gestionale cloud, ed è legittima. La risposta breve: sì, se il fornitore fa le cose per bene — e in genere è più sicuro di un server tenuto in azienda senza presidio. Questa guida spiega cosa verificare davvero, senza allarmismi e senza gergo tecnico.
Un server sotto la scrivania non è "più sicuro" solo perché è tuo: è più sicuro solo se qualcuno lo aggiorna, lo protegge e ne fa il backup ogni giorno.
Dove sono fisicamente i dati
La prima domanda da fare a un fornitore: dove sono i data center? Per un'azienda italiana, i dati in un data center europeo sono la scelta corretta ai fini del GDPR. Diffida di risposte vaghe: un fornitore serio ti dice esattamente dove risiedono i dati (Nodeon, per esempio, usa AWS a Francoforte, in Germania). I grandi provider cloud europei offrono anche certificazioni e garanzie fisiche (accesso controllato, ridondanza) che un ufficio non può replicare.
Backup automatici
Il backup è ciò che ti salva quando qualcosa va storto (errore umano, guasto, ransomware). Cosa verificare:
- i backup sono automatici (non "quando ti ricordi");
- con quale frequenza (giornaliera è lo standard);
- per quanto tempo vengono conservati (retention);
- quanto ci vuole a ripristinare e chi lo fa.
Con un gestionale on-premise il backup è a tuo carico — ed è, nella pratica, la cosa che viene rimandata più spesso. È anche la ragione per cui un attacco ransomware è devastante per chi non ha copie recenti e testate.
Isolamento dei dati (multi-tenant)
I servizi cloud servono tante aziende dalla stessa piattaforma. La domanda giusta è: i miei dati sono isolati da quelli degli altri clienti? Un'architettura multi-tenant isolata garantisce che i tuoi dati non si mescolino mai con quelli di un'altra azienda. È un requisito, non un dettaglio.
Cifratura e controllo degli accessi
Tre punti concreti:
- Cifratura: i dati devono viaggiare cifrati (connessione HTTPS) ed essere protetti dove sono archiviati.
- Ruoli e permessi: ogni utente accede solo a ciò che gli serve. Un magazziniere non deve vedere i margini, un agente non deve toccare le anagrafiche fornitori.
- Password e accessi: password robuste e, dove disponibile, l'autenticazione a due fattori riducono di molto il rischio di accessi non autorizzati.
GDPR: chi è responsabile di cosa
Trattare dati di clienti e fornitori significa rientrare nel GDPR. In pratica tu sei il titolare del trattamento e il fornitore del gestionale agisce come responsabile: deve mettere a disposizione un accordo sul trattamento dei dati (DPA) e descrivere come li protegge. La conformità non è un bollino di marketing: sono documenti che puoi leggere e che ti servono anche a te per essere in regola.
Continuità: cosa succede se qualcosa si rompe
La sicurezza non è solo "non farsi rubare i dati": è anche poter continuare a lavorare. Con l'on-premise, se si rompe il server o il PC, ti fermi finché non ripristini. Con il cloud i dati sono replicati e accessibili da un altro dispositivo: la continuità operativa è parte del servizio. Chiedi al fornitore cosa garantisce in caso di guasto e in quanto tempo si torna operativi.
L'audit trail
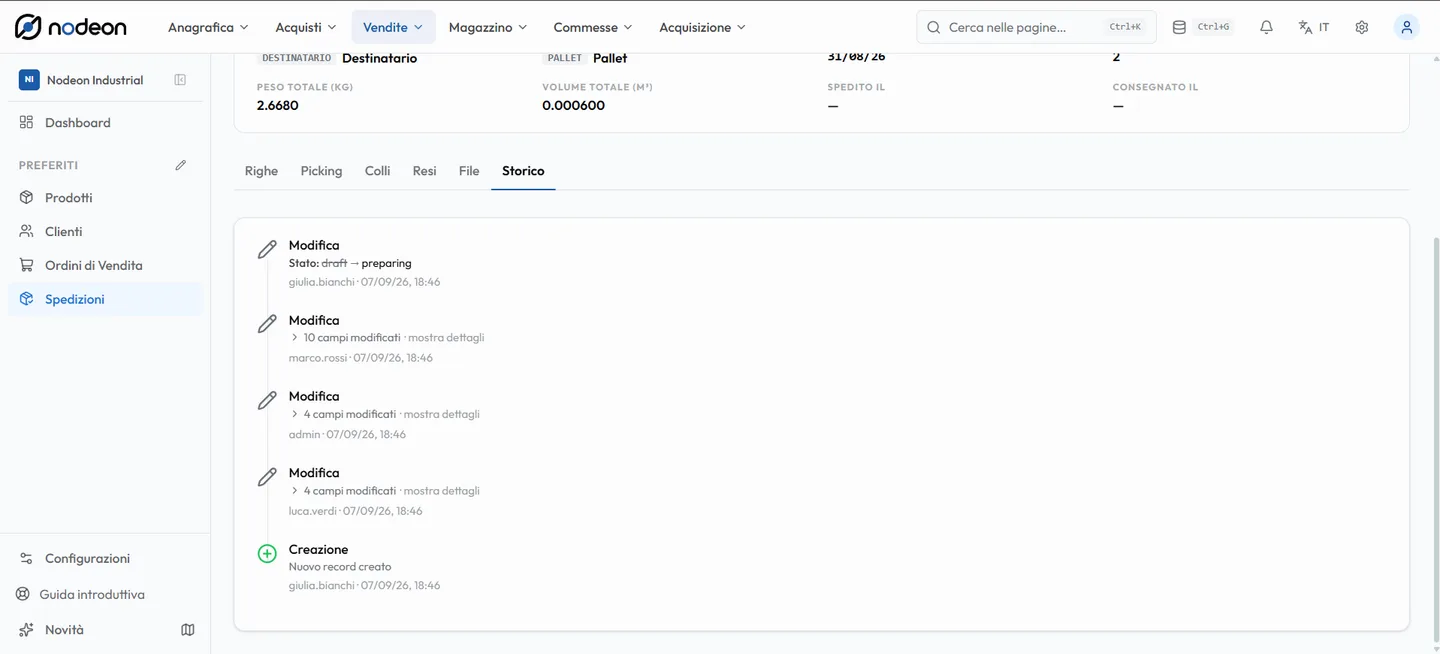
Un dettaglio che vale in caso di controlli o contestazioni: l'audit trail, cioè la traccia di chi ha fatto cosa e quando. Sapere che ogni azione è registrata è utile sia per la sicurezza interna (capire chi ha modificato un dato) sia per dimostrare cosa è successo.
La checklist da fare al fornitore
- Dove sono i data center? (Europa)
- I backup sono automatici, con quale frequenza e retention?
- I dati sono isolati dagli altri clienti?
- È tutto cifrato? Ci sono ruoli e permessi? C'è la doppia autenticazione?
- Mi fornite i documenti GDPR/DPA?
- C'è un audit trail delle azioni?
- Cosa succede, e in quanto tempo, se un vostro sistema si guasta?
Se le risposte sono chiare e documentate, sei di fronte a un fornitore serio. Se sono vaghe, è un segnale.
Domande frequenti
Il cloud è più sicuro dell'on-premise? Di norma sì, per una PMI senza un reparto IT dedicato: backup, aggiornamenti e protezione fisica sono gestiti in modo professionale.
I miei concorrenti possono vedere i miei dati? No, con un'architettura multi-tenant isolata i dati di ogni azienda sono separati.
Cosa rischio con un ransomware? Meno, se hai backup automatici recenti e testati fuori sede — cosa che il cloud offre per impostazione predefinita.
Come lo fa Nodeon
Nodeon gira su AWS in Europa (Francoforte), con backup giornalieri automatici e retention di 30 giorni, architettura multi-tenant isolata e audit trail completo di ogni azione utente, il tutto in conformità al GDPR. I dettagli sono nella pagina Sicurezza.
In sintesi
La sicurezza nel cloud non è un atto di fede: è una lista di cose verificabili — dove sono i dati, backup, isolamento, cifratura, GDPR, continuità, audit trail. Fai queste domande al fornitore. Se le risposte sono chiare e documentate, il cloud è più sicuro di un server aziendale non presidiato.
Per il quadro completo, parti dalla guida al gestionale cloud per PMI, oppure parliamone.